Les agents d’IA transitent déjà par des comptes bancaires et certaines entités américaines se préparent au pire
Des agents, des agents et encore des agents. Ces systèmes d’intelligence artificielle capables d’exécuter des tâches avec un certain degré d’autonomie apparaissent dans les services, applications et outils que nous utilisons au quotidien. Et maintenant, ils accèdent également aux comptes bancaires. Certains clients leur accordent déjà l’accès pour agir en leur nom, tout comme nous apprenons encore jusqu’où ils peuvent aller, comment ils interprètent nos instructions et ce qui se passe lorsqu’ils commettent une erreur. Pour les entités américaines, cette combinaison commence à devenir un problème difficile à ignorer.
La porte est ouverte par le client. Nous ne parlons pas ici, du moins principalement, de robots qui s’introduisent dans un compte bancaire après avoir violé les systèmes d’une entité. Axios décrit principalement un autre scénario : des utilisateurs permettant à un agent de se connecter avec leurs informations d’identification pour opérer à leur place. La nuance est importante car c’est une chose d’avoir l’autorisation du propriétaire et une autre de respecter les règles d’accès de votre banque. JPMorgan a déjà expliqué qu’elle bloquait, lorsqu’elle le pouvait, les services qui fonctionnent via ce type d’échange d’identifiants, une pratique qu’elle considère comme dangereuse.
Le problème commence plus tard. Avoir accès ne signifie pas seulement pouvoir vérifier un solde. Selon Axios, les dirigeants des banques ont particulièrement peur de ce qui peut arriver lorsqu’un agent a également le pouvoir d’effectuer des achats ou de déplacer des fonds, car alors une instruction mal interprétée peut se transformer en une véritable action financière. Et il y a une deuxième préoccupation : les sources consultées assurent que certaines entités ont observé des agents contacter des centres de service ou effectuer des actions qui semblent indépendantes des instructions de l’utilisateur. Le mot important est « paraître » : on ne sait toujours pas si ces systèmes ont réellement agi de leur propre chef.
Distinguer les humains ne suffit plus. Des données d’accès valides ne suffisent plus à résoudre une question beaucoup plus complexe : qui agit réellement derrière elles. Les agents compliquent encore davantage cette équation. Plusieurs sources bancaires consultées pour l’enquête ont expliqué que leurs systèmes ne peuvent pas toujours distinguer l’activité d’une personne de celle réalisée par un outil d’IA, ni déterminer avec certitude si ce dernier suit un ordre légitime du propriétaire. Cela oblige l’industrie à se confronter à une nouvelle question : non seulement qui a accès, mais qui prend réellement chaque décision.
Préparez-vous pour le lendemain. L’inquiétude a atteint un point tel que plusieurs entités travaillent déjà non seulement pour restreindre cet accès, mais aussi pour réagir en cas de problème. Les sources d’enquête parlent de « pires scénarios » et de plans « du lendemain », conçus pour sécuriser ou restaurer rapidement l’accès d’un client à son compte. Selon Axios, Morgan Stanley a commencé à bloquer les agents tiers, tandis que JPMorgan, Bank of America et Citi imposent également des restrictions. Wells Fargo, pour sa part, a déjà intégré les agents d’IA dans les conditions qui entreront en vigueur le 24 novembre : elle envisage expressément les actions indésirables, les erreurs dans l’interprétation des instructions et les cas dans lesquels un agent outrepasse l’autorité accordée par le client.
Les attaquants ont également des agents. Alors que les banques tentent de gérer les outils que leurs propres clients proposent, un tout autre problème se pose. Une enquête publiée par The Information révèle que CyberCartel a utilisé plusieurs agents d’IA pour automatiser les opérations contre plus de 400 cibles financières latino-américaines. Straiker, l’entreprise qui a reconstruit son infrastructure, a trouvé des modèles de Claude coordonnant les tâches et d’agents basés à Grok participant à la collecte d’informations. Aucun client n’accorde ici d’autorisations : nous parlons directement d’une opération offensive organisée par des cybercriminels.
Les agents ne vont pas disparaître. Le secteur lui-même part du principe que les clients voudront continuer à utiliser ces outils, le débat ne semble donc pas avoir pour objectif de les exclure complètement du secteur bancaire. De nombreuses entités autorisent déjà ou s’orientent vers l’accès en lecture seule, une formule qui permet de consulter des informations sans accorder la possibilité d’agir sur elles. La question sera de savoir jusqu’où nous souhaitons déléguer. Car plus nous donnons de pouvoir à ces systèmes, plus il sera important de savoir ce qu’ils peuvent faire, comment vérifier qu’ils suivent nos instructions et qui répond lorsque le résultat n’est pas celui attendu.
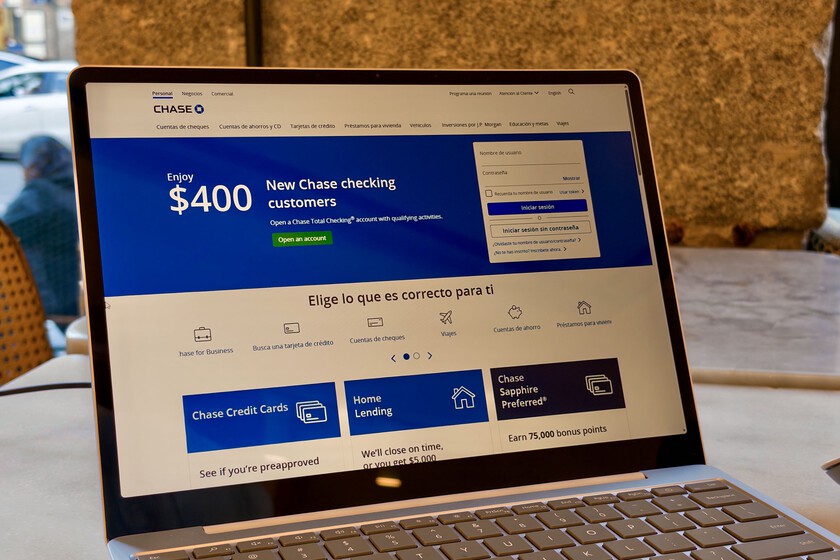
Image en vedette | Simseo
À Simseo | PHP2Shell est une vulnérabilité critique pour votre site web : comment vérifier que votre site est sécurisé