La cyberattaque contre Renfe et Adif confirme ce que l’IA prévenait depuis des mois. 500 Go de données clients exposées
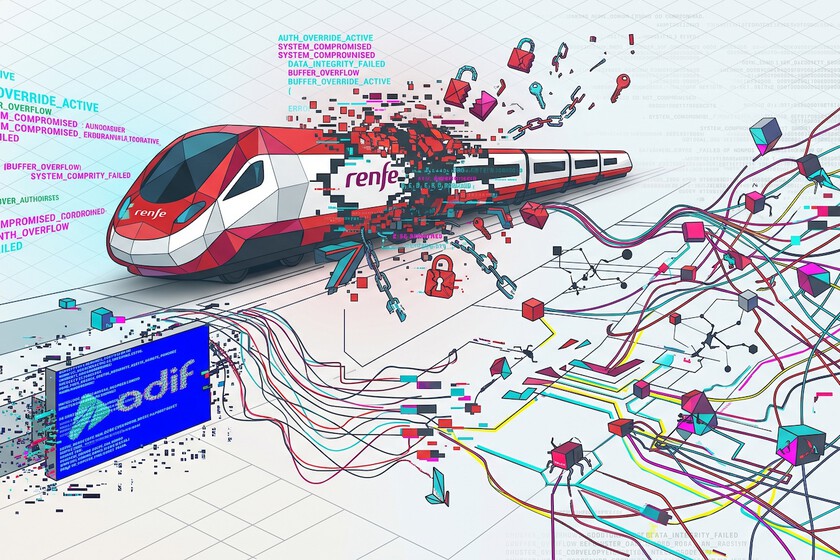
Quelque chose se passait lorsque le site Internet d’Adif a montré un adorable chaton noir et nous le savons déjà : Adif et Renfe ont subi une cyberattaque au cours de laquelle 500 Go d’informations privées de leurs clients ont été divulgués, comme l’a rapporté El Mundo. L’incident a conduit les deux grandes entreprises publiques du système ferroviaire espagnol à activer leurs protocoles d’urgence et à informer les autorités compétentes de l’attaque.
Même si le service ferroviaire n’a pas été affecté, l’attaque remet sur la table la sécurité des infrastructures critiques au moment même où l’industrie technologique met en garde depuis des semaines contre une nouvelle vague de cyberattaques utilisant l’IA. Et, au-delà de sa gravité, le piratage informatique présente une nouveauté jamais vue dans une attaque contre l’administration de l’État : l’intelligence artificielle a été utilisée pour l’exécuter.
Que s’est-il passé ? Selon les médias susmentionnés, la première attaque a été dirigée contre le site Adif, où tout indique que l’IA s’est consacrée à la recherche de vulnérabilités jusqu’à trouver une porte dérobée par laquelle accéder. De là, le groupe criminel, dont l’identité n’est pas encore connue, a sauté sur son cloud puis est entré sur le site Internet de Renfe. En l’absence de collecte d’informations supplémentaires et d’une enquête approfondie de la part du Centre national de cryptologie et du CNI auquel l’événement a été signalé, il pourrait également y avoir eu une erreur humaine.
Le piratage a duré plusieurs jours, même si jeudi a été le jour où l’intensité maximale du vol de données a été atteinte. À l’heure actuelle, on sait que le piratage a touché un demi-téra de données, mais les informations qu’elles contiennent exactement sont toujours en cours d’analyse.
Ce que disent Renfe et Adif. Renfe a confirmé la cyberattaque sur le système externe associé à Adif et concernant les informations piratées, elle a déclaré que « d’après ce que nous savons jusqu’à présent, ils n’ont accédé qu’à des informations limitées et non sensibles, telles que les moyens de paiement, les DNI ». El Mundo souligne que la plupart des informations volées sont incluses dans la base de données des voyageurs et qu’ils n’ont pas obtenu d’informations telles que les cartes de crédit (qui ne sont pas stockées dans la base de données au moment du paiement), mais soyez prudent car ce ne sont pas des informations anodines, au contraire elles sont très succulentes pour un groupe criminel.
Pour sa part, Adif explique qu’à l’heure actuelle, les sites Adif et Adif Alta Velocity sont à nouveau opérationnels après avoir vérifié que la sécurité des deux est garantie. De même, il précise qu' »aucun système informatique lié à l’exploitation ferroviaire n’a été affecté et que la circulation se développe normalement ».
Le rôle de l’IA. Selon des sources proches de l’enquête évoquées par El Mundo, le groupe de cybercriminels aurait utilisé un système similaire à celui utilisé par l’IA d’Anthropic pour générer une cyberattaque comme celle que l’entreprise de Dario Amodei a documentée en novembre 2025 de la part d’un groupe de hackers liés à la Chine, comme l’explique Euronews.
Lors de cet incident, le groupe a utilisé Claude Code pour attaquer de manière presque autonome environ 30 cibles dans le monde – l’IA elle-même a effectué 80 à 90 % du travail. Bien entendu, personne n’a encore confirmé quelle IA a été utilisée dans l’attaque contre Adif et Renfe, ni comment elle a agi exactement.
L’ère des cyberattaques IA est arrivée. Le contexte permet d’en comprendre l’ampleur : une campagne de cyberespionnage exécutée par l’intelligence artificielle avec pratiquement aucune intervention humaine dans laquelle les attaquants ont trompé le modèle en se faisant passer pour une entreprise de cybersécurité effectuant des tests défensifs.
Après ce qui s’est passé à Adif et Renfe, il est inévitable de rappeler la lettre ouverte signée il y a quelques semaines par OpenAI, Anthropic, Google, Microsoft et Amazon, mettant en garde contre une vague de cyberattaques avec l’IA contre les infrastructures critiques. Cependant, ce n’est pas la première fois pour Adif : il convient de rappeler l’attaque de ransomware de 2020 par le groupe REvil au cours de laquelle ils ont volé 800 Go d’informations d’entreprise.
À Simseo | Un agent OpenAI a piraté le gouvernement australien. Il a alors fait quelque chose d’encore pire : il ne l’a pas prévenu.
À Simseo | Un jeune de 19 ans a piraté l’iPhone, a été embauché par Apple et a fini par être licencié pour ne pas avoir répondu à un e-mail
Couverture | ChatGPT