« Ils vont empirer » : Jason Clinton, directeur adjoint de la cybersécurité d’Anthropic, met en garde contre ce qui va arriver
On se demande rarement ce qui doit se passer pour qu’un virement parvienne à destination, qu’un document reste privé ou que personne d’autre ne puisse accéder à nos comptes. Nous ouvrons simplement notre téléphone portable et passons à autre chose, car nous avons intégré ces services dans notre routine avec le naturel de quelqu’un qui allume la lumière à la maison. Mais derrière chaque opération se cachent des décisions techniques, des contrôles et des personnes que nous, utilisateurs, voyons rarement. Notre relation avec le numérique repose en grande partie sur cette confiance que nous tenons pour acquise.
Nous n’avons jamais eu de garanties absolues en matière de cybersécurité, mais nous avons développé des mécanismes pour maîtriser les risques. Un élément clé de cette stratégie consiste à rendre trop coûteux, complexe ou trop long pour un attaquant de surmonter certains obstacles, tandis que les équipes responsables identifient les vulnérabilités et s’efforcent de les corriger. Le problème est que l’intelligence artificielle commence à modifier cette relation entre effort et temps, facilitant ainsi des tâches qui auparavant pouvaient nécessiter des recherches considérables. Et lorsque la découverte d’un bug devient plus rapide, la pression sur ceux qui doivent le corriger augmente également.
L’une des voix qui a décidé de mettre en garde publiquement contre ce scénario est Jason Clinton, directeur adjoint de la cybersécurité chez Anthropic. Le 22 octobre, il a publié un message sur son compte personnel X qui ne laisse pas beaucoup de place à l’optimisme : « Peu importe à quel point les choses ont mal tourné au cours des quatre derniers jours, elles vont empirer avant de s’améliorer. Responsables de la sécurité, ne gâchez jamais une crise : allez voir vos conseils d’administration et demandez de l’aide tout de suite. Pas pour l’intelligence artificielle, mais pour l’essentiel. (Nous devons durer environ 18 mois). »
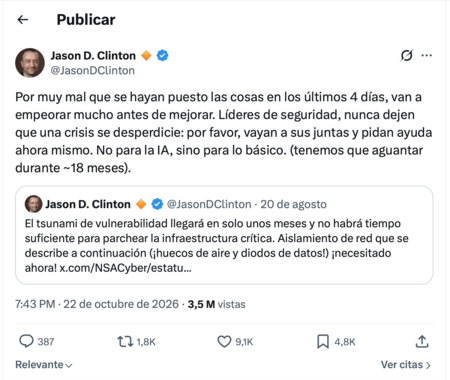
Capture d’écran du message de Jason Clinton sur X, initialement rédigé en anglais et traduit en espagnol | Cliquez pour voir la publication originale
Son parcours permet de comprendre pourquoi ces mots méritent qu’on s’y intéresse. Avant de rejoindre Anthropic en avril 2023 en tant que premier responsable de la sécurité de l’information (CISO), Clinton a passé plus d’une décennie chez Google, pour finalement diriger la sécurité de l’infrastructure Chrome. Il occupe actuellement le poste de directeur adjoint au sein de l’entreprise responsable de Claude, à partir de laquelle il contribue à définir sa stratégie de sécurité. Son expérience se reflète également dans deux articles publiés par Anthropic en juillet 2026, consacrés à la sécurité des agents IA et au développement de logiciels.
Pour comprendre le contexte de cet avertissement, il convient de se concentrer sur ce qui s’est passé ces derniers jours, même si Clinton n’a pas expressément lié ses propos à ces événements. Comme nous l’avons largement documenté sur Simseo, le 20 octobre, les identifiants de deux vulnérabilités PHP critiques ont commencé à circuler, avant que leurs détails techniques ne soient publiés. Les failles, connues sous le nom de PHP2Shell et notées avec une gravité de 9,2 sur 10, pourraient permettre à un attaquant d’exécuter du code sur des serveurs vulnérables sans s’authentifier.
Un « tsunami » de vulnérabilités
L’urgence ne s’est pas arrêtée à la publication de ces corrections. Amazon affirme avoir déjà détecté une tentative d’exploitation le 17 octobre, quatre jours avant la divulgation officielle, tandis que Cloudflare, selon son PDG, a enregistré des millions de tentatives après que les échecs aient été connus. Face à cette pression, l’ENISA et d’autres organisations européennes ont recommandé d’isoler des réseaux publics les applications exposées qui ne pouvaient pas être mises à jour immédiatement. Cette urgence a également eu des conséquences visibles : selon Reuters, les administrations européennes ont temporairement suspendu les services numériques à titre préventif.
Cet épisode illustre l’une des grandes inquiétudes que suscite l’intelligence artificielle dans le domaine de la cybersécurité. Des modèles plus avancés peuvent aider à trouver les pannes, à analyser leurs causes et à développer des méthodes pour les exploiter, réduisant ainsi l’effort requis pour certaines tâches. En effet, la Fondation PHP reconnaît que les premiers signes d’un de ces problèmes remontaient à 2024, mais des difficultés techniques et le manque de ressources avaient retardé sa correction. Découvrir une vulnérabilité ne signifie pas que sa solution est immédiate : développer, tester et déployer des correctifs prend encore du temps. Anthropic avait déjà alerté sur cette situation dans un document publié en avril 2026 et signé, entre autres, par Jason Clinton lui-même.
Des difficultés techniques et le manque de ressources avaient retardé sa correction.
L’inquiétude de l’exécutif est venue d’avant. En août, il avait réagi dans X à une publication de la National Security Agency (NSA) américaine sur des menaces contre les contrôleurs industriels, utilisés dans les infrastructures critiques. L’agence a mis en garde contre les activités malveillantes utilisant des scripts générés par l’IA contre certains systèmes industriels, mais c’est Clinton qui est allé plus loin : il a assuré qu’un « tsunami de vulnérabilités » approchait et qu’il n’y aurait peut-être pas assez de temps pour appliquer les correctifs. C’est pourquoi il a appelé à isoler certains réseaux et à utiliser des diodes de données, des dispositifs qui permettent de transmettre des informations dans une seule direction.
Sa recommandation la plus récente comporte également une lecture commerciale qui mérite notre attention. Lorsque vous demandez aux responsables de la sécurité de se rendre auprès de leurs conseils d’administration, vous désignez les instances chargées de superviser les grandes décisions stratégiques d’une entreprise. Cela ne signifie pas que ses membres doivent approuver chaque dépense technologique, mais cela signifie qu’ils peuvent soutenir les investissements, exiger des changements et placer certains risques parmi les priorités de l’organisation.
Une autre clé de son avertissement réside dans ce pour quoi il ne demande pas de ressources : de nouveaux outils d’intelligence artificielle. Leur demande est de renforcer les mesures fondamentales de sécurité. Nous parlons, par exemple, de contrôler qui peut accéder aux systèmes, d’exiger une authentification multifacteur, de conserver des sauvegardes récupérables et de disposer de procédures claires pour répondre à un incident. Ce sont des mesures connues, mais leur application nécessite du temps, du personnel et du budget.
Et que faudrait-il qu’il se passe au cours de ces 18 mois pour que les choses commencent à s’améliorer ? Clinton l’a expliqué plus tard dans un autre article X avec un concept qu’il a appelé « vulnzéro ». Il est convaincu que les capacités de cybersécurité associées aujourd’hui aux modèles d’IA les plus avancés finiront par atteindre des versions beaucoup plus petites et moins chères, jusqu’à ce qu’elles soient largement intégrées dans le développement de logiciels et, selon ses prévisions, empêchent les erreurs de sécurité de continuer à atteindre les produits publiés.
La question sous-jacente n’est peut-être pas de savoir jusqu’où les modèles d’intelligence artificielle peuvent aller, mais plutôt de savoir ce que nous faisons pendant que leurs capacités continuent de progresser. Clinton propose un avenir dans lequel cette même technologie permettrait de trouver et de corriger les erreurs avant qu’elles n’atteignent les utilisateurs, mais ce scénario reste une prévision. En attendant, les organisations doivent prendre des décisions avec les ressources disponibles et les risques qu’elles connaissent déjà, sans confier leur protection à une amélioration qui n’a pas encore eu lieu.
Images | Institut SANS (édition Simseo) | Capture d’écran
À Simseo | Sam Altman : « Je ne trouve pas de mot assez dramatique pour décrire le problème auquel nous sommes confrontés »