Comment savoir si un site Web est affecté par la vulnérabilité PHP avec l’outil publié par OpenAI
Les deux vulnérabilités critiques détectées dans PHP ont conduit les administrateurs et les organisations de différents pays à examiner de toute urgence les serveurs et à appliquer des mises à jour. Certains sites Web ont même choisi de se déconnecter temporairement pendant que les correctifs sont appliqués ou que l’installation est vérifiée comme étant protégée. Dans ce contexte, une question assez logique se pose à quiconque gère une page, mais aussi à celui qui souhaite simplement vérifier ce qui se passe derrière un site internet : comment savoir s’il expose une version de PHP incluse parmi celles potentiellement concernées ? OpenAI vient de publier un outil précisément pour effectuer cette première vérification.
Nous examinons un petit vérificateur accompagné de deux compétences pour le Codex. L’un, , est conçu lorsque nous ne disposons que de l’adresse d’un site Web ; l’autre, , lorsque nous avons accès au serveur. Avec une URL, l’outil tente d’identifier la version de PHP que le serveur expose publiquement ; Avec l’accès au système, vous pouvez directement vérifier l’installation et vérifier laquelle dessert réellement le Web. En aucun cas il ne lance de requêtes d’exploit : sa fonction est de comparer les versions, pas de démontrer si un site a été compromis.
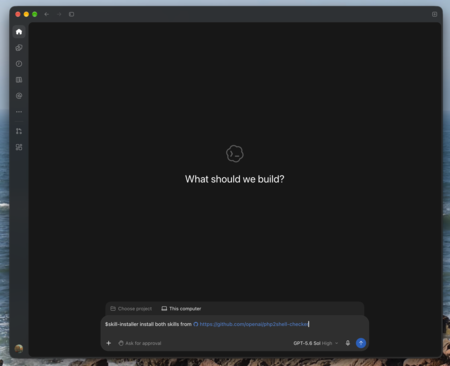
Pour suivre cette méthode, nous devons ouvrir l’application ChatGPT pour ordinateurs et sélectionner Codex. Le changement s’effectue depuis le sélecteur situé en haut de l’application. Une fois à l’intérieur, il n’est pas nécessaire de créer un projet PHP ou d’avoir accès au serveur si nous voulons uniquement analyser une URL publique : nous pouvons démarrer directement depuis cet espace de travail.
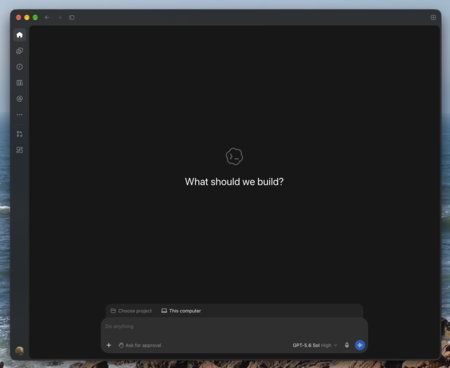
Une fois le Codex ouvert, l’étape suivante consiste à installer les deux compétences qu’OpenAI a préparées pour ce vérificateur. Pour ce faire, copiez et collez simplement cette commande :
$skill-installer installe les deux compétences depuis https://github.com/openai/php2shell-checker
Codex utilisera le référentiel officiel OpenAI sur GitHub comme source et ajoutera phpcheck-url et phpcheck-server à son environnement. Nous n’installons pas PHP ni ne téléchargeons une application lourde : nous incorporons simplement quelques instructions et un petit script que Codex pourra réutiliser ultérieurement pour effectuer les vérifications.
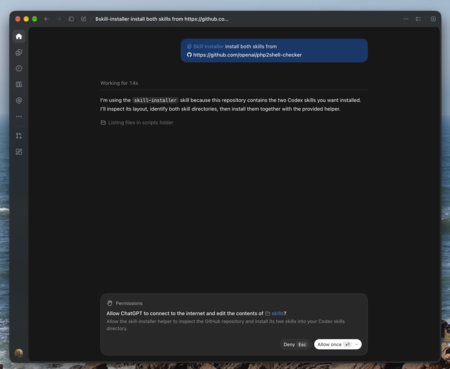
Après avoir envoyé la commande, Codex identifiera les deux compétences incluses dans le référentiel et nous demandera l’autorisation pour terminer l’installation. Lors de notre test, il a demandé l’autorisation de se connecter à Internet et d’écrire les fichiers nécessaires dans son dossier de compétences. Il n’y a pas d’étape cachée ici : nous examinons les actions qu’il propose et acceptons si nous sommes d’accord. Une fois terminé, ils pourront être utilisés à partir du prochain tour.
Il est maintenant temps de choisir ce que nous voulons vérifier. Si nous n’avons qu’une URL publique, comme dans notre test, la compétence appropriée est ; Il est réservé lorsque nous avons un accès direct au serveur. Nous utilisons Expasy.org comme exemple, mais ici vous devez remplacer cette adresse par le site Web que vous souhaitez consulter. Dans notre cas, nous collons cette commande dans le Codex :
$phpcheck-url vérifie https://expasy.org/
Que se passe-t-il lorsque nous appuyons sur Entrée ? Le vérificateur n’essaie pas d’accéder au site Web ou d’exploiter le bug. Il effectue d’abord une requête HEAD, une requête très basique qui vous permet de demander au serveur des informations sur le site Web sans télécharger son contenu. Si le serveur répond que cette méthode n’est pas autorisée, vous pouvez recourir à GET, la requête habituelle que nous faisons lors du chargement d’une page, même si dans ce cas l’outil n’analyse pas non plus son contenu. Ce que vous recherchez, ce sont des données publiques envoyées par le serveur, telles que les en-têtes Server ou X-Powered-By, où certains sites Web révèlent quelle version de PHP ils utilisent.
Lors de notre test, le résultat était INCONNU. Cela ne veut pas dire qu’Expasy.org est vulnérable, mais cela ne veut pas dire qu’il est protégé : cela indique simplement que le site n’expose pas publiquement une version de PHP que l’outil peut identifier. Si ces informations sont masquées ou n’apparaissent pas dans les en-têtes, le Codex ne peut pas aller plus loin sans accès au serveur.
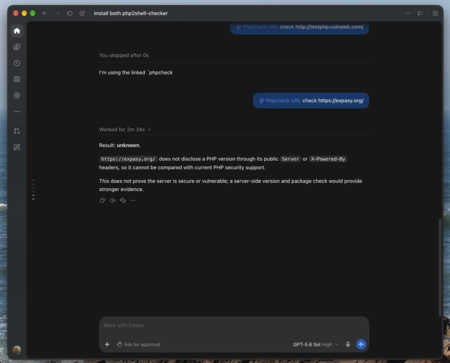
L’outil peut renvoyer trois états.
- VULNÉRABLE indique que la version détectée se situe dans la plage que le vérificateur considère comme affectée.
- OK indique qu’il est au-dessus du seuil intégré
- INCONNU signifie que vous ne disposez pas de suffisamment d’informations pour le classer.
Ni l’un ni l’autre n’équivaut à lui seul à un audit complet. Même un OK est basé sur la version déclarée publiquement par le serveur.
Si le site Web nous appartient et que nous avons accès au serveur, la vérification peut aller encore plus loin. Dans ce cas, nous pouvons utiliser , qui commence par vérifier la version locale de PHP et nous permet ensuite de vérifier qu’elle correspond à l’installation PHP-FPM ou Apache qui dessert réellement le site Web. Cet examen est bien plus solide que de s’appuyer uniquement sur ce qu’une page dit de l’extérieur. Néanmoins, OpenAI recommande également de vérifier le package installé et les avis du fournisseur, car certaines distributions appliquent des correctifs rétroportés sans modifier la version principale.
L’intérêt de cet outil réside dans la simplification d’un contrôle qui nécessiterait autrement des connaissances plus techniques. Le Codex peut rapidement nous dire si la version PHP exposée par un site Web se situe ou non dans les plages concernées et, lorsqu’il ne dispose pas de suffisamment de données, évite de tirer la conclusion qu’il ne peut pas prendre en charge. Le vérificateur sert avant tout à nous guider et à savoir si nous devons approfondir nos recherches ou agir sur notre propre installation.
Images | Simseo
À Simseo | Les offres d’emploi en cybersécurité chutent de 26% aux USA, celles en cybersécurité appliquée à l’IA augmentent de 268%