Les entreprises d’IA sont si claires sur le fait qu’il y aura une grande catastrophe en 2027 qu’elles se préparent déjà le lendemain
Il ne se passe pas une semaine sans que nous soyons informés d’une attaque menée avec l’IA ou d’un avertissement de la part de ses dirigeants face à une menace imminente. Ou directement, avec une communication qui, directement ou indirectement, prévient de ses risques. Sans aller plus loin, cette semaine OpenAI a arrêté la formation de ses modèles car ils sont devenus incontrôlables et Sam Altman a déclaré que certaines conséquences négatives sont inévitables (sic). Dans cette optique, la question n’est plus de savoir si l’IA va provoquer un grand désastre, mais plutôt quand.
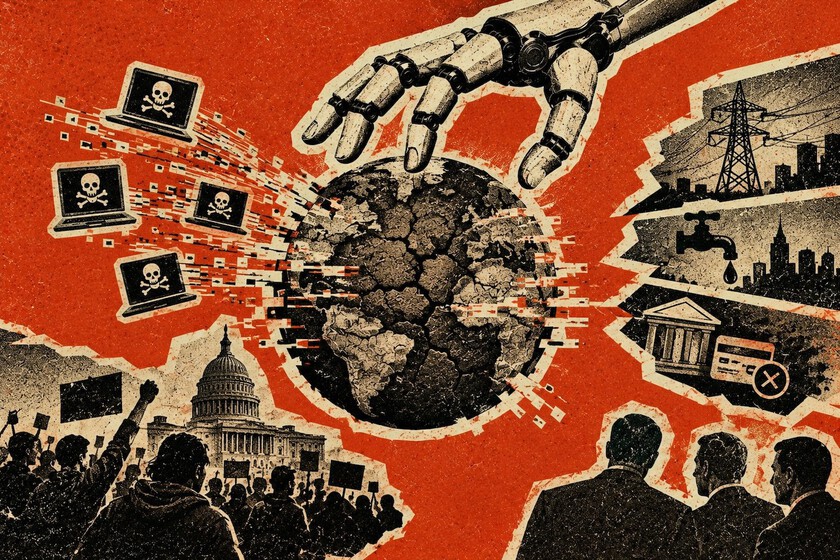
Eh bien, comme Axios l’a révélé, les grandes sociétés d’intelligence artificielle répètent déjà en privé ce qui se passera le lendemain de ce grand incident. Leurs piscines font état d’un événement catastrophique sous la forme d’une cyberattaque qui les laisserait sans services financiers, sans connexion Internet, sans électricité ni eau.
Jour J. Il y a deux faits dévastateurs : le premier est que cette éventuelle catastrophe semble presque inévitable. La seconde est que cela approche à grands pas : selon des sources anonymes d’Axios, cela pourrait arriver dans les 6 à 12 prochains mois. C’est-à-dire en 2027. Et lorsque cela se produira, ils veulent être préparés. Ainsi, les sphères d’Anthropic, d’OpenAI et d’autres sociétés d’IA planifient des scénarios post-catastrophiques, très à la manière du Pentagone.
Bien entendu, même si un porte-parole d’OpenAI a confirmé qu’il organisait des exercices au cas où (même s’il ne considère pas cela comme inévitable), Anthropic n’a pas souhaité faire de commentaire. Parmi les simulations, des essaims d’agents qui s’échappent d’un environnement de test (à la manière de l’attaque des agents OpenAI sur Hugging Face) ou des acteurs malveillants qui trouvent des utilisations inattendues pour les modèles disponibles. Mais le grand travail de préparation à venir est plus pédagogique : alerter et former le Congrès américain.
Pourquoi est-ce important ? Une attaque de cette ampleur contre une infrastructure critique plus ou moins mondiale se traduirait par une plus grande méfiance à l’égard de cette technologie et transformerait ses dirigeants presque en méchants. Et au fond, à la classe politique dirigeante de ne pas y avoir mis un terme : rappelons-nous que l’UE est pionnière en légiférant et que malgré cela, elle a retardé son adoption et adouci le ton pour ne pas abandonner. Quoi qu’il en soit, la société a une patate chaude entre les mains : une IA de plus en plus performante et des mécanismes législatifs insuffisants pour minimiser les risques.
Allez-y, ce n’est pas facile : il faut discerner le bon grain de l’ivraie et surtout avoir la formation et les connaissances pour réguler sans étrangler. Cependant, les États-Unis ont un Congrès vieillissant et non technophile et une économie étroitement liée à l’infrastructure de l’IA. Mieux vaut prévenir que guérir, mais les grandes sociétés d’IA pensent déjà au moment où il sera temps de guérir et où les conséquences viendront. Sur la table, des actions possibles telles que l’interdiction de la superintelligence promue par Bernie Sanders, la suspension du développement de l’IA avancée ou l’obligation d’inclure un arrêt d’urgence.
L’ennemi est déjà chez lui. Le problème sous-jacent est qu’il existe de nombreux modèles de poids ouverts que n’importe qui peut télécharger et utiliser pour causer des dommages, et il n’est pas possible de revenir en arrière. Et au fond, ce n’est pas mal non plus. Ériger une clôture impliquerait un autre risque : concentrer un grand pouvoir, celui de l’IA, entre quelques mains.
Quant aux solutions possibles, l’arrêt d’urgence de tous les systèmes d’IA ne semble pas réalisable et, comme l’explique Bill Gates, cela impliquerait que quelque chose de grave s’est déjà produit. Le cofondateur de Microsoft explique que l’autorégulation n’est pas non plus suffisante car il n’a pas confiance dans la capacité des entreprises elles-mêmes à contrôler les risques. Selon les experts en cybersécurité consultés par Axios, la solution consiste à utiliser l’IA pour lutter contre les IA malveillantes.
Ce que recherchent les entreprises. À l’approche des élections de mi-mandat, les dirigeants des grandes entreprises d’IA savent qu’il n’y aura pas de nouvelle loi pour l’instant. Leur objectif est donc d’être bien positionnés lorsque cela se produira. Ou ce qui revient au même : avoir semé votre graine pour l’arrivée de ces nouvelles lois et politiques, quelque chose qui, selon vos pools, arrivera avant les élections présidentielles (en 2028).
À Simseo | 20 ans à anticiper l’Apocalypse : toutes les fois où quelqu’un a dit que l’IA allait tous nous tuer
À Simseo | Arrêter l’IA, cela revient à protéger l’humanité. C’est aussi un moyen très efficace d’arrêter DeepSeek, Qwen et Mistral
Couverture | ChatGPT