Les risques de cybersécurité à l’ère de l’IA ont été multipliés par 10, selon JPMorgan
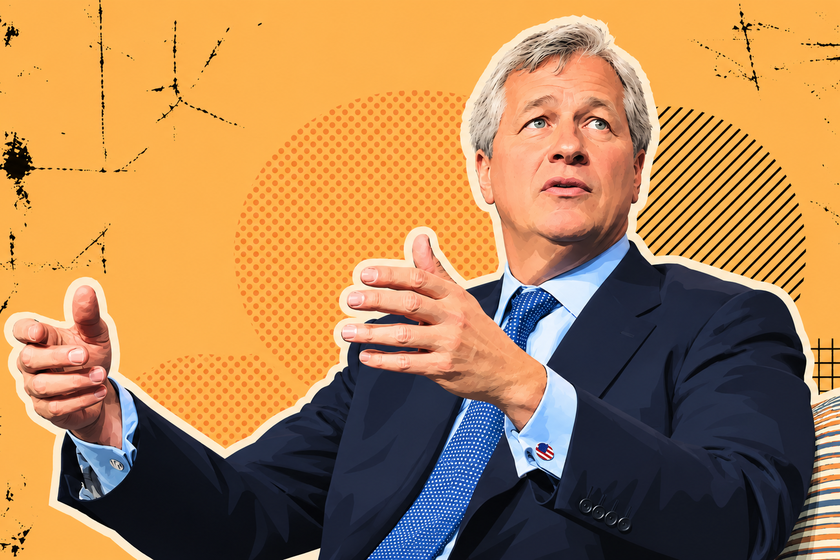
Le nom de Jamie Dimon ne vous semble peut-être pas familier, mais il est le PDG de l’une des plus grandes banques du monde : JPMorgan Chase. Dans une récente interview accordée à Bloomberg, Dimon a renforcé le message selon lequel l’ère de l’IA va apporter plus d’un casse-tête à plusieurs égards, et s’est concentré sur la cybersécurité, affirmant que le risque a été multiplié par 10 depuis l’arrivée de Mythos.
Et avec les agents IA, les choses ne feront qu’empirer.
En bref. En effet, Dimon prévient depuis des mois que la cybersécurité que nous connaissions n’a rien à voir avec les nouvelles intelligences artificielles, mais il a mis le chiffre juste après l’arrivée de Mythos, le modèle Anthropic. Selon lui, cela l’inquiétait déjà, mais maintenant des vulnérabilités inconnues sont créées et avec des agents d’IA capables d’exécuter des tâches par eux-mêmes, l’inquiétude est « légitime et réelle ».
Mythe. En fait, l’estimation vient de Dimon lui-même, sans rien pour l’étayer, mais la vérité est que depuis la présentation de Claude Mythos en avril de cette année, ce type d’avertissements se produit. Anthropic lui-même a contribué à ce récit de peur en faisant remarquer que le modèle surpassait presque tous les humains, à l’exception de la plupart des experts, lorsqu’il s’agissait de trouver, d’exploiter et de combattre les vulnérabilités et que, par conséquent, ils n’avaient pas l’intention de le lancer de manière générale.
Nous avons commencé à voir des associations affirmer qu’elles avaient découvert des vulnérabilités critiques dont elles ignoraient l’existence grâce à Mythos et qu’elles les corrigeaient, mais bien sûr, si le modèle tombait entre de mauvaises mains, cela pourrait faire des ravages. Et le problème est, encore une fois, qu’Anthropic a noté que Mythos était très habile à trouver des vulnérabilités zero-day qui permettent d’exploiter tous les principaux systèmes d’exploitation et navigateurs.
A titre d’exemple, ils ont donné un exercice dans lequel ils avaient pu exploiter des bugs du noyau Linux pour contrôler entièrement une machine, tout en précisant qu’ils ne l’avaient pas entraînée spécifiquement pour cela, mais que cela résultait d’améliorations générales des systèmes de programmation et de raisonnement du modèle.
Avertissements. Ce contexte est nécessaire pour savoir pourquoi Dimon fait spécifiquement référence à Mythos, puisque JPMorgan est l’un des rares participants au programme Glasswing d’Anthropic qui leur permet d’explorer le modèle pour tester leurs propres défenses.
En fait, c’est la seule banque qui fait partie des participants depuis le début du projet et, depuis lors, Dimon s’est attaché à dire que dans cette nouvelle ère, la cybersécurité est une priorité absolue et que donner un accès universel équivaudrait à « donner des missiles balistiques à n’importe qui ».
Politique de la peur. Cette année en plus, nous assistons à quelque chose de curieux. Anthropic et OpenAI se sont engagés dans un combat avec la peur comme arme. L’une d’entre elles dit qu’elle a un modèle et qu’il est si puissant qu’elle ne peut le mettre à la disposition de quiconque. L’autre le critique, mais deux jours plus tard il fait exactement la même chose. Et cela pendant que les lancements de modèles pointus se poursuivent à plein régime par l’un et l’autre.
Mais, parallèlement à ce discours de peur, ils vendent les outils pour se protéger. C’est comme si le gars qui fabrique des bombes nucléaires vous menaçait et, le lendemain, vous disait qu’il avait un magnifique bunker super sécurisé qu’il pouvait vous vendre pour vous protéger de ces bombes nucléaires.
Plus précisément, Anthropic avec Glasswing a augmenté le nombre d’organisations internationales pouvant utiliser son modèle le plus avancé et, selon l’entreprise, les participants ont détecté plus de dix mille vulnérabilités critiques qu’ils sont en train de corriger. Aujourd’hui, ils estiment que d’autres entreprises disposeront d’un modèle comparable au leur d’ici six à douze mois, c’est donc la marge dont disposent leurs partenaires pour protéger leurs systèmes.
Ce n’est pas Terminator, mais… Au final, de la manière la plus pragmatique possible, c’est juste un outil parmi d’autres. Un outil très avancé, mais un outil néanmoins. Le problème survient lorsque cet outil « échappe » au contrôle de ses propriétaires.
Parce que les startups américaines d’IA insistent pour souligner que leur création est autonome et a des connotations d’une « vie propre », étant capable de faire des « méfaits » comme se faufiler sur les sites Web des gouvernements d’autres pays sans autorisation alors que la réalité est que c’est un outil qui fait ce qu’on lui dit et que ce sont ensuite les responsables de cet outil qui cachent ces « méfaits » pendant des mois. Comme cela vient justement de se produire dans tout le désordre entre OpenAI et l’Australie.
Images | Steve Jurvetson (édité)
À Simseo | « Tout ce que nous faisons, c’est appuyer sur Entrée » : l’IA a promis de libérer les programmeurs, mais elle leur enlève leur enthousiasme pour le travail